配置治理
-
Go 服务配置热更新的安全实现:校验、原子切换与失败回滚
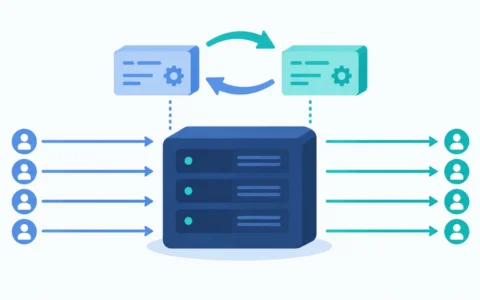
Go 服务配置热更新应将并发竞态与无效配置覆盖分开处理:先在局部解析并完成语义校验,再整体发布新配置,禁止原地修改已发布对象。使用 atomic.Pointer 可原子切换不可变快照;解析或校验失败时,旧配置保持不变。请求入口读取一次快照并贯穿处理链,避免读到撕裂状态或在同一请求中混用不同版本;需要与其他状态同步或执行更新副作用时,可考虑互斥锁方案。
-
平台工程从内部开发者平台走向基础设施治理:运维团队的职责边界如何变化
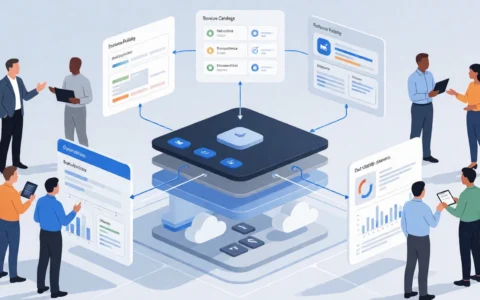
平台工程承接云资源申请后,不再只是提供自助入口,也可能参与基础设施治理;但入口统一不等于治理,资源所有权、预算和故障责任仍需明确。平台团队适合提供服务目录、策略自动化、监控及成本可见性,服务团队则应维护信息准确,并对服务结果、负载和资源选择负责。治理应统一高风险底线,保留合理自主权和有期限的例外,并随组织规模、架构与成熟度逐步自动化,避免审批瓶颈或责任空缺。
-
生产环境告警风暴的排查与治理:从重复告警定位到分级、聚合和恢复验证
生产环境告警风暴排查应先确认影响范围,建立“首发—扩散—恢复”时间线,结合指标、日志、变更和用户影响区分真实故障、连锁告警与规则误报,再按资源、服务、位置和规则梳理最小依赖链。治理上通过分级、聚合、抑制和静默降低噪声,同时保留关键风险、影响对象与恢复证据,避免盲目批量删除或关闭通知,并以恢复验证检验规则有效性。
-
Linux systemd 服务反复重启:从退出码、依赖关系到配置回滚的排查路径
生产 Linux 主机上的 systemd 服务反复退出、重启或超时时,应先保护现场、确认影响范围并保存状态、日志和配置快照,再结合 status、journal、退出码、依赖链、权限、端口与资源信息定位根因。排查需区分退出、超时和信号终止,核对实际生效的 unit 与 drop-in 配置,采用可回滚的最小变更恢复服务,并通过连续运行和健康检查验证结果,避免盲目重启或修改 Restart=。
-
数据中心智能化运维仍处平台化阶段:运维团队如何评估自动化升级的真实收益
数据中心智能化运维仍处于平台化向自动化过渡的阶段,而非已普遍实现完全智能。企业需先评估自身在数据标准化、监控覆盖、流程闭环和人员能力等基础条件是否成熟。自动化升级的真实收益应基于风险与收益的权衡,优先从资产发现、例行巡检等规则清晰、结果可验证的环节切入,而非盲目追求技术标签。
-
从单体到微服务,配置中心迁移的五个关键步骤
从单体架构迁移至微服务时,配置管理常因散乱而成为风险点。平稳迁移需经过五个关键步骤:首先全面盘点配置项并分类清理;其次根据动态推送、治理能力及生态匹配度选型配置中心;第三设计合理的命名空间与权限模型以实现环境隔离;第四通过引入访问抽象,按服务逐个灰度切换并支持双读回退;最后建立覆盖可用性与审计的监控体系及多层级回滚预案。