在运行中的 Go 服务里改一个超时阈值或日志级别,最省事的做法往往是重启进程。但重启意味着连接中断、缓存变冷和短暂不可用,对需要持续处理请求的后端并不划算。于是很多团队转向进程内配置热更新,却又踩进两类典型故障:一是请求正在读取配置的瞬间,后台协程把配置结构改了一半,读到的是撕裂(torn)的中间状态;二是新配置文件写错或校验不过,覆盖后直接污染了内存里原本正常的配置,导致服务从“旧值正常”变成“新值错误”。本文只讨论进程内的配置热更新,不涉及配置中心选型和集群级发布,核心是回答一个问题:当新配置加载失败、或请求恰好正在读取配置时,到底会发生什么,以及如何让这两种情况都安全可控。
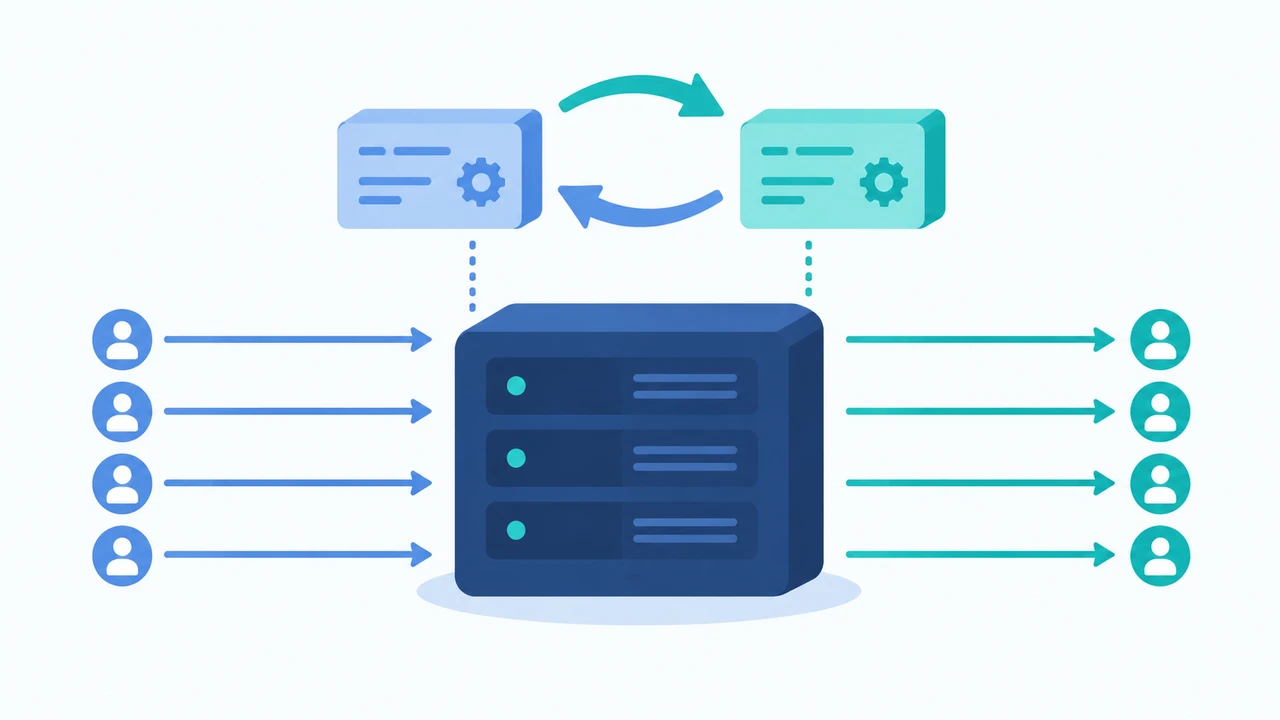
问题拆解:竞态与无效覆盖是两件事
热更新出错时,表面症状相似(服务行为异常),但根因要分开看,因为对应的防护手段不同。
并发读取竞态发生在更新协程和业务协程访问同一份配置时。如果业务代码直接读 cfg.Timeout、cfg.MaxConn,而更新协程逐字段写回同一个结构体,那么没有任何同步机制可以保证读到的是同一代配置的一致快照。Go 的数据竞争检测器(-race)会把这类访问标记为 data race,而即使没触发检测,读到半新半旧的字段组合也可能让限流器用新阈值配旧窗口,产生难以复现的异常。
无效配置覆盖是另一回事。假设新配置能被正常解析,但语义非法——比如超时为负、端口为 0、必填字段缺失。如果你先把它写进了共享状态再去检查,错误已经扩散出去了。正确的顺序是:先完整解析、再完整校验,只有全部通过后才让它对外可见。换句话说,发布动作必须是“全有或全无”,中间不能有可被读取的部分状态。
把这两点合并成一条设计约束就是:配置对象一旦发布就不可变,更新永远是构造一个全新的对象并整体替换引用,而不是修改现有对象的字段。
方案原理:解析校验在前,原子发布在后
整个热更新流程应当分成界限清晰的三个阶段,任何一个阶段失败都不影响已经在用的配置。
- 解析:从文件或字节流反序列化出一个新的配置结构体。这一步失败(JSON/YAML 语法错误、类型不匹配)直接返回错误,旧配置保持不动。
- 校验:对解析结果做语义检查,包括取值范围、字段依赖、必填项。校验不通过同样返回错误,不触碰共享引用。
- 发布:把校验通过的新对象原子地替换当前引用。业务代码每次读取都拿到一个完整的、不可变的快照。
这里的关键是让“构造并校验”与“对外可见”彻底解耦。解析和校验操作的都是局部变量,天然不会影响正在服务的请求;只有最后一步替换引用才有并发可见性问题,而这一步可以做到原子。
发布环节有两种常见实现,取舍后面单独比较,这里先看它们共同遵循的不可变原则。
实现示例:原子指针方案
Go 1.19 起 sync/atomic 提供了泛型的 atomic.Pointer[T],非常适合“整体替换一个配置对象”的场景。下面是一个能独立理解的最小实现。
package config

import (
	"errors"
	"sync/atomic"
)

// Config 发布后视为不可变,任何更新都构造新实例,不原地修改。
type Config struct {
	Timeout    int // 毫秒,必须 > 0
	MaxConn    int // 必须 > 0
	LogLevel   string
}

// Validate 做语义校验,返回错误即视为无效配置。
func (c *Config) Validate() error {
	if c.Timeout <= 0 {
		return errors.New("timeout 必须为正数")
	}
	if c.MaxConn <= 0 {
		return errors.New("maxConn 必须为正数")
	}
	switch c.LogLevel {
	case "debug", "info", "warn", "error":
	default:
		return errors.New("logLevel 非法")
	}
	return nil
}

type Store struct {
	current atomic.Pointer[Config]
}

func NewStore(initial *Config) (*Store, error) {
	if err := initial.Validate(); err != nil {
		return nil, err // 初始配置就非法则拒绝启动
	}
	s := &Store{}
	s.current.Store(initial)
	return s, nil
}

// Load 供业务代码读取,返回当前快照,无锁、无竞态。
func (s *Store) Load() *Config {
	return s.current.Load()
}

// Reload 解析校验在前,原子发布在后;任一步失败都保留旧配置。
func (s *Store) Reload(raw []byte) error {
	next, err := parse(raw) // 解析失败直接返回
	if err != nil {
		return err
	}
	if err := next.Validate(); err != nil {
		return err // 校验失败,current 不受影响
	}
	s.current.Store(next) // 原子替换,发布一个完整快照
	return nil
}
需要强调几个边界:
- 只读不写。
Load()返回指针后,业务代码不得修改指向的Config。因为所有请求共享同一实例,任何一处原地写都会破坏不可变前提。若确实需要派生值,应在本地复制。 - 一次读取、一次使用。单个请求处理过程中应在入口
cfg := store.Load()取一次快照,整条处理链都用这个cfg。如果中途多次调用Load(),可能前半段用旧配置、后半段用新配置,逻辑上虽不会撕裂但语义不一致。 - 失败即保留。
parse和Validate的失败路径都在Store之前返回,current指针从未被触碰,这就是“更新失败时保留旧配置”的实现落点。
实现示例:互斥锁方案
如果你还需要在更新时执行额外的副作用(比如关闭旧连接池、通知其他组件),或者配置读取本身要和其他状态一起加锁保护,用 sync.RWMutex 更直观。
type Store struct {
	mu      sync.RWMutex
	current *Config
}

func (s *Store) Load() *Config {
	s.mu.RLock()
	defer s.mu.RUnlock()
	return s.current
}

func (s *Store) Reload(raw []byte) error {
	next, err := parse(raw)
	if err != nil {
		return err
	}
	if err := next.Validate(); err != nil {
		return err
	}
	s.mu.Lock()
	s.current = next // 持写锁期间替换
	s.mu.Unlock()
	return nil
}注意即便用锁,仍然遵循“构造新对象整体替换”的原则:parse 和 Validate 在锁外完成,写锁只保护一次指针赋值,持锁时间极短。切忌在持写锁期间做反序列化这类耗时操作,否则所有读请求都会被阻塞。
两种方案的取舍
两种方案都能满足并发安全和失败回滚,区别主要在读路径开销和可扩展性。
| 维度 | atomic.Pointer | RWMutex |
|---|---|---|
| 读路径开销 | 一次原子 load,无锁,高并发下几乎无争用 | 读锁有少量开销,极高并发读时读锁本身可能成为瓶颈 |
| 实现复杂度 | 低,但约束严格(对象必须不可变) | 低,心智模型直观 |
| 更新时附加逻辑 | 不便,替换是单一原子操作 | 方便,可在持锁期间串联其他状态变更 |
| 多字段一致性 | 天然一致,整个对象一次替换 | 需要把相关状态都纳入同一把锁 |
| 改造成本 | 读点需改为 Load() 取快照 | 读点需改为经由加锁访问 |
经验选择:如果配置是一个自洽的只读对象、读远多于写、更新时不需要联动其他状态,优先用 atomic.Pointer,读路径最干净。如果更新需要和连接池、缓存等其他状态协同变更,或者团队对锁的模型更熟悉,用 RWMutex 更稳妥。两者都要坚持“解析校验在前、整体替换在后、失败保留旧值”,这才是安全的根本,而不是选了哪个原语。
验证:并发测试与故障注入
实现写完不等于正确,热更新这类涉及并发和失败路径的代码必须用测试把两类风险都压出来。
用 -race 跑并发读写。启动多个读协程持续 Load() 并读取字段,同时另一个协程持续 Reload(),用竞争检测器验证没有数据竞争。这是验证“并发读取竞态”已被消除的最直接手段。
func TestConcurrentReload(t *testing.T) {
	store, _ := NewStore(&Config{Timeout: 100, MaxConn: 10, LogLevel: "info"})
	var wg sync.WaitGroup
	stop := make(chan struct{})

	for i := 0; i < 8; i++ { // 读协程
		wg.Add(1)
		go func() {
			defer wg.Done()
			for {
				select {
				case <-stop:
					return
				default:
					c := store.Load()
					_ = c.Timeout + c.MaxConn // 读取字段
				}
			}
		}()
	}

	wg.Add(1)
	go func() { // 写协程
		defer wg.Done()
		for i := 0; i < 1000; i++ {
			_ = store.Reload([]byte(`{"timeout":200,"maxConn":20,"logLevel":"warn"}`))
		}
	}()

	time.Sleep(100 * time.Millisecond)
	close(stop)
	wg.Done() // 对应读协程计数的收尾按实际结构调整
	wg.Wait()
}
运行时务必加 -race:go test -race -run TestConcurrentReload。没有报告竞争,才说明读写路径同步正确。
故障注入验证回滚。构造解析失败和校验失败两类输入,断言 Reload 返回错误,并且 Load() 返回的仍是旧配置。这一步直接对应“无效配置不覆盖现有状态”。
func TestReloadRejectsInvalid(t *testing.T) {
	store, _ := NewStore(&Config{Timeout: 100, MaxConn: 10, LogLevel: "info"})

	// 解析失败:非法 JSON
	if err := store.Reload([]byte(`{not json`)); err == nil {
		t.Fatal("期望解析失败")
	}
	// 校验失败:timeout 为负
	if err := store.Reload([]byte(`{"timeout":-1,"maxConn":10,"logLevel":"info"}`)); err == nil {
		t.Fatal("期望校验失败")
	}
	// 旧配置必须原样保留
	if c := store.Load(); c.Timeout != 100 || c.LogLevel != "info" {
		t.Fatalf("旧配置被污染: %+v", c)
	}
}
把这两个测试纳入 CI,并保持 -race 常开,热更新的两条风险线就都有了回归保护。文件监听、长轮询等触发机制可以叠在 Reload 之上,但触发方式再花哨,底层始终应落到“解析、校验、原子发布”这条路径,这样无论新配置加载失败还是请求正在读取,服务都停在一个明确且安全的状态上。
发布者:jacky,转转请注明出处:https://kubiyun.com/archives/4642
